OpenCode爆发严重安全漏洞:全球开发者API密钥遭大规模盗刷,黑客利用余额训练模型
AI新闻阅读 0
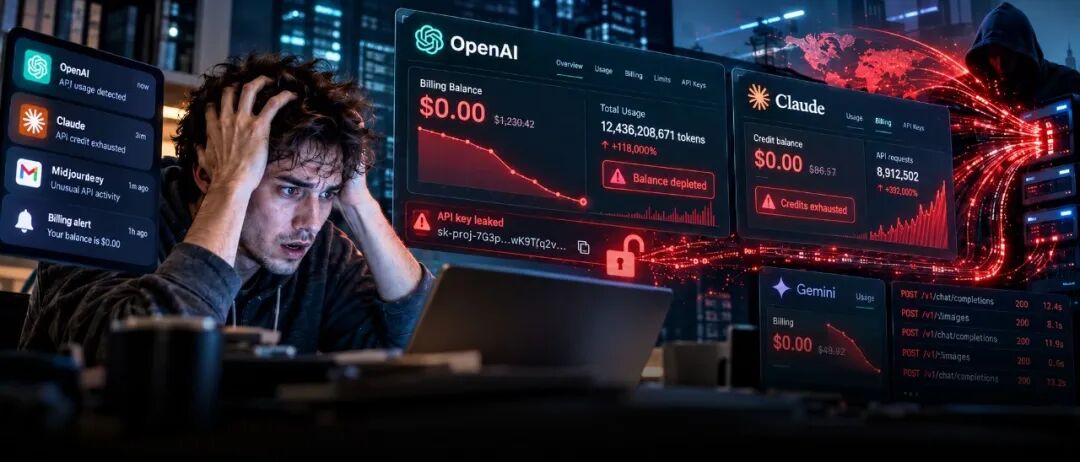
一觉醒来,全球众多OpenCode开发者发现账户Token被大量消耗,余额迅速归零。经调查确认,这是一起针对OpenCode平台的安全漏洞事件,影响了约1.4%的Console用户。
黑客获取暴露的API密钥后,并未转卖数据或窃取个人记录,而是直接利用顶级模型(如OpenAI、Claude、Gemini)生成高质量训练数据。有受害者晒出账单显示,Anthropic账户被盗刷400美元,另有一人损失超过1700美元。
OpenCode官方承认漏洞源于一个尚未下架的旧版系统,导致第三方服务商API密钥裸奔。事件发生后,公司紧急联系Anthropic、OpenAI和谷歌协作处理,Anthropic负责人Lydia Hallie确认所有疑似泄露的Claude API密钥已强制注销。
讽刺的是,连OpenCode联合创始人Dax Raad的个人账号也未能幸免,他在X平台上表示自己的账户正遭受自动化黑客攻击。这种通过攻破聚合平台窃取成百上千个密钥进行分布式白嫖的模式,为行业敲响了警钟。
针对此次事件,OpenCode已通知用户紧急吊销并重配API密钥,更新应用设置并核对账单。安全专家提醒,仅修改登录密码无法使旧密钥失效,必须前往签发平台撤销凭据,同时保留异常消费记录以便向服务商申请费用追偿。